ChatGPT & Datenschutz im Unternehmen: Was ist erlaubt, was nicht?
Dein Team nutzt ChatGPT vermutlich schon seit längerem – auch ohne offizielle Freigabe. Laut einer Bitkom-Befragung unter Unternehmen ab 20 Beschäftigten wurden 2024 in 34 Prozent der Unternehmen private KI-Zugänge von Beschäftigten genutzt oder zumindest vermutet.
Einen Vorwurf macht dir daraus niemand, wer ein Unternehmen führt, denkt zuerst an Effizienz und erst danach, wenn überhaupt, an Compliance. Was ist bei ChatGPT erlaubt, was nicht, und was lässt sich sofort umsetzen, ohne dass du dein Unternehmen umkrempeln musst? Darum geht es hier. Am Ende weißt du, wo du stehst.
Was Datenschutzbehörden wirklich über ChatGPT sagen
Viele Unternehmen gehen davon aus, ChatGPT sei irgendwie offiziell freigegeben. Das stimmt nicht. Keine deutsche oder europäische Aufsichtsbehörde hat ChatGPT pauschal als datenschutzkonform eingestuft.
Was bisher passiert ist
Seit 2023 beschäftigen sich deutsche Datenschutzbehörden mit ChatGPT. Der Hessische Datenschutzbeauftragte hat OpenAI im April und im Oktober 2023 umfangreiche Fragen gestellt – unter anderem dazu, wie OpenAI Daten verarbeitet, wie Betroffenenrechte umgesetzt werden und ob Daten rechtmäßig zum Training der Modelle verwendet werden.
Auch die Datenschutzkonferenz und mehrere Landesbehörden haben sich mit ChatGPT und den Datenschutzrisiken generativer KI beschäftigt. Der Landesbeauftragte für den Datenschutz Niedersachsen schrieb in seinem Tätigkeitsbericht 2023, dass die deutschen Aufsichtsbehörden eine datenschutzrechtliche Bewertung von ChatGPT begonnen und OpenAI dazu mit einem umfassenden Fragenkatalog konfrontiert hätten.
Die Behörde wies außerdem auf offene Fragen hin – etwa dazu, wie sich Auskunfts-, Berichtigungs- und Löschrechte bei großen Sprachmodellen praktisch umsetzen lassen. Daraus folgt aber nicht automatisch, dass jede Nutzung von ChatGPT rechtswidrig ist. Klar ist vielmehr: Eine allgemeine Freigabe durch die Datenschutzbehörden gibt es nicht. Unternehmen müssen den eigenen Einsatz selbst prüfen und absichern.
Was die DSK Unternehmen empfiehlt
Die Datenschutzkonferenz hat im Mai 2024 eine Orientierungshilfe zu „Künstlicher Intelligenz und Datenschutz“ veröffentlicht. Sie richtet sich ausdrücklich an Unternehmen, Behörden und andere Organisationen und soll als praktische Checkliste für die Auswahl und Nutzung von KI-Anwendungen dienen.
Für Unternehmen bedeutet das unter anderem:
Diese Anforderungen gelten nicht nur für große Konzerne. Sie betreffen grundsätzlich jedes Unternehmen, das personenbezogene Daten mit einem KI-Chatbot verarbeitet. Die konkrete Umsetzung hängt allerdings vom jeweiligen Einsatz ab – etwa davon, ob nur allgemeine Texte erstellt werden oder ob Kunden-, Beschäftigten- oder Gesundheitsdaten verarbeitet werden.
ChatGPT und DSGVO: Risiken, die KMU im Alltag unterschätzen
Datenschutzverstöße beim Einsatz von ChatGPT entstehen oft, weil niemand weiß, was im Hintergrund mit den eingegebenen Daten passiert. Böser Wille spielt dabei kaum eine Rolle. Wie sich KI-Tools ohne Absprache im Team ausbreiten, zeigt unser Beitrag zu Shadow AI im Unternehmen. Drei Risikofelder solltest du kennen.
Wenn der Prompt zum Datenschutzverstoß wird
Ein einziger Satz reicht. Der Name einer Kundin im Support-Prompt, Daten von Mitarbeitenden in einer Beurteilungsanfrage, Gesundheitsinformationen in einem medizinischen Kontext: In allen drei Fällen verarbeitest du personenbezogene Daten im Sinne von Art. 4 DSGVO. Dafür brauchst du eine Rechtsgrundlage nach Art. 6 DSGVO, bei besonderen Datenkategorien zusätzlich eine nach Art. 9 DSGVO. Kannst du sie nicht nachweisen, liegt ein Verstoß vor, auch wenn der Prompt gut gemeint war. Ist bereits etwas passiert, etwa weil Kundendaten im Prompt gelandet sind, hilft die Seite zur Datenpanne im Unternehmen weiter.
Drittlandtransfer und fehlende Vertragsgrundlage
Bei ChatGPT Free und Plus fehlt für die Verarbeitung personenbezogener Geschäftsdaten regelmäßig eine klar erkennbare und auf den konkreten Verarbeitungsvorgang zugeschnittene Auftragsverarbeitungsgrundlage mit den für Unternehmen erforderlichen Kontroll- und Verwaltungsoptionen. Zudem wird für diese Tarife keine EU-Datenresidenz zugesichert.
Zwar benennt OpenAI für internationale Übermittlungen unter anderem Standardvertragsklauseln oder Angemessenheitsbeschlüsse als mögliche Transfermechanismen. Eine Zertifizierung von OpenAI beziehungsweise des konkret eingesetzten Dienstes nach dem EU-U.S. Data Privacy Framework sollte jedoch nicht ohne Weiteres vorausgesetzt werden; die DPF-Liste ist maßgeblich dafür, ob ein Unternehmen dort tatsächlich als aktiver Teilnehmer geführt wird.
Für vertrauliche oder personenbezogene Unternehmensdaten sind daher ChatGPT Business, Enterprise oder die API mit abgeschlossenem DPA/AVV und passenden Datenschutz- und Administrationskonfigurationen grundsätzlich besser geeignet. OpenAI gibt an, für ChatGPT Business, Enterprise und die API ein DPA mit Kund:innen abschließen zu können.
Betroffenenrechte: Was du schuldest und selten erfüllst
Gibst du personenbezogene Daten in ChatGPT ein, schuldest du den betroffenen Personen Transparenz nach Art. 13 und 14 DSGVO. Du musst Auskunftsansprüche erfüllen und das Widerspruchsrecht ermöglichen können. Das funktioniert nur, wenn der Einsatz dokumentiert ist. Ohne einen strukturierten Prozess kannst du weder nachvollziehen, welche Daten wann eingegeben wurden, noch, wie du diese Pflichten erfüllen sollst.
Free, Plus, Business oder Enterprise: Was bei ChatGPT DSGVO-rechtlich wirklich zählt
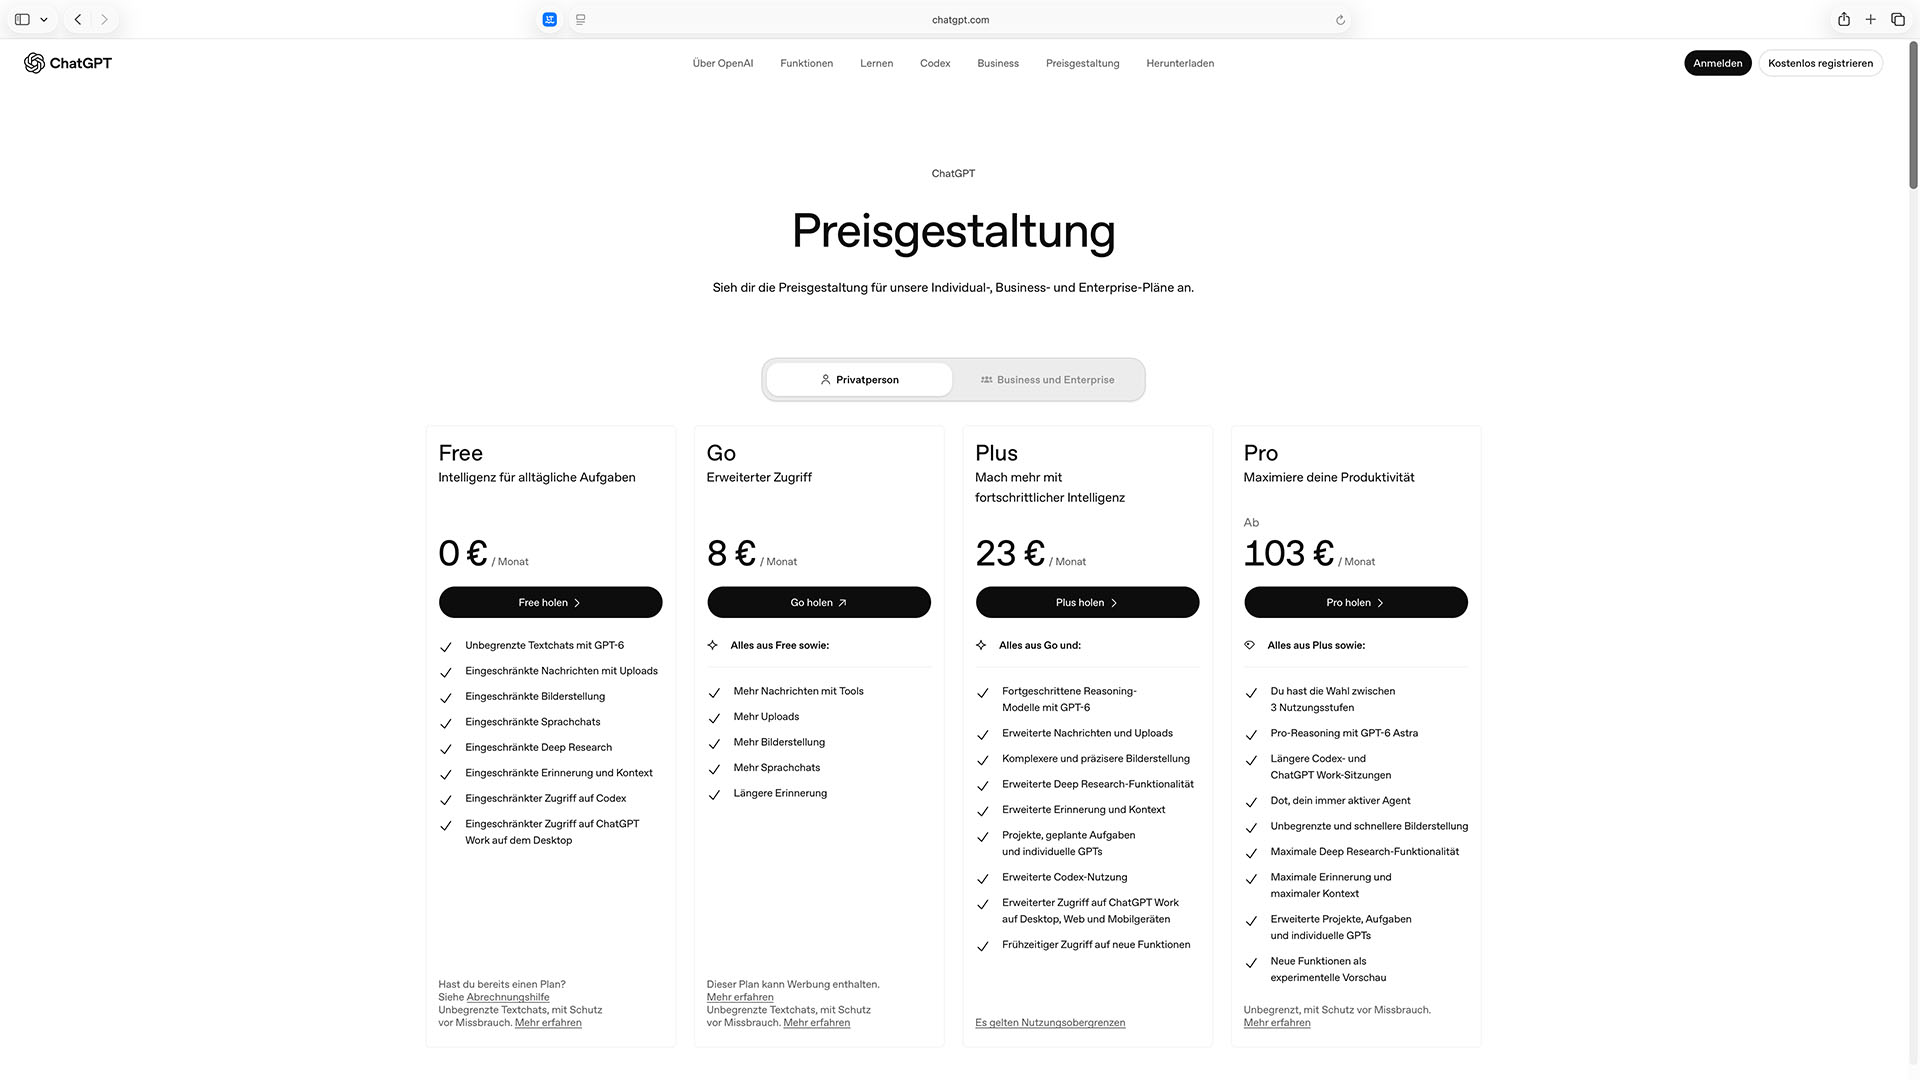
Viele halten die Unterschiede zwischen den ChatGPT-Varianten für eine Frage von Funktionsumfang und Preis. Datenschutzrechtlich entscheidet die Wahl der Version darüber, ob ein rechtssicherer Einsatz überhaupt möglich ist.
Warum Free und Plus für Unternehmensdaten ausscheiden
Bei ChatGPT Free und Plus können eingegebene Inhalte standardmäßig zum Training des Modells verwendet werden. Es fehlen ein Auftragsverarbeitungsvertrag für Geschäftskunden, eine vertraglich zugesicherte EU-Datenresidenz und zentrale Verwaltungsrechte für die Administration. Einiges davon lässt sich über die Einstellungen entschärfen, die fehlende Vertragsgrundlage ersetzt keine dieser Einstellungen. Für die Verarbeitung personenbezogener Geschäftsdaten kommen Free und Plus deshalb nicht in Frage.
Stand Oktober 2026
Was ChatGPT Business, Enterprise und ein AVV ändern
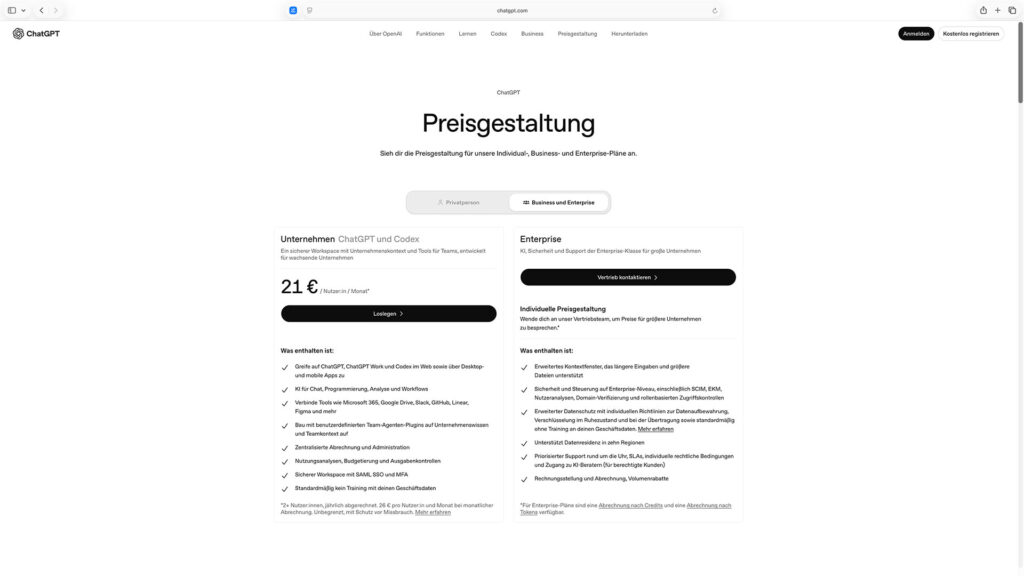
Die Business-Tarife von ChatGPT nutzen Kundendaten nach Angaben von OpenAI standardmäßig nicht für das Training und bieten einen Auftragsverarbeitungsvertrag an. Eine Datenspeicherung in der EU bietet OpenAI für ChatGPT Enterprise, Edu und die API an. Sie muss gezielt eingerichtet werden und gilt nicht automatisch. Die Business-Tarife stehen nicht auf der Liste der Produkte mit EU-Datenresidenz. Für Unternehmen in Deutschland lohnt sich deshalb der genaue Blick in den Vertrag.
Ein rechtssicherer Auftragsverarbeitungsvertrag nach Art. 28 Abs. 3 DSGVO muss mindestens Gegenstand, Zweck und Dauer der Verarbeitung regeln, dazu die Arten der Daten und die Kategorien betroffener Personen, die Weisungsbindung des Auftragnehmers, die technischen und organisatorischen Maßnahmen nach Art. 32 DSGVO, den Einsatz von Unterauftragsverarbeitern, die Löschung oder Rückgabe der Daten nach Vertragsende sowie die Nachweis- und Kontrollrechte des Verantwortlichen.
Hast du den AVV nicht geprüft oder nicht abgeschlossen, arbeitest du ohne Vertragsgrundlage. In vielen Fällen ist das ein klarer DSGVO-Verstoß. Die genaue Einordnung hängt vom Einzelfall und der konkreten Verarbeitungsbeziehung ab, am Handlungsbedarf ändert das aber nichts.
Stand Oktober 2026
DSGVO-konforme ChatGPT-Nutzung: Was Unternehmen sofort umsetzen können
Drei Bereiche lassen sich kurzfristig angehen: die Disziplin bei den Eingaben, technische Schutzmaßnahmen und eine interne Richtlinie.
Personenbezogene Daten gehören nicht in den Prompt
Die einfachste und wirksamste Maßnahme ist Eingabedisziplin. Personenbezogene Daten werden vor der Eingabe anonymisiert oder durch Platzhalter ersetzt. Aus „Schreibe eine Antwort an Frau Müller, sie hat sich über die Lieferverzögerung bei Auftrag 12345 beschwert“ wird „Schreibe eine Antwort an eine Kundin, die sich über eine Lieferverzögerung beschwert hat.“ Das ist der Grundsatz der Datenminimierung nach Art. 5 Abs. 1 lit. c DSGVO im Alltag: eine kleine Entscheidung vor jedem Prompt.
Zugriff, Protokollierung und Löschfristen
Ein Rollen- und Berechtigungskonzept legt fest, wer im Unternehmen überhaupt Zugang zu ChatGPT hat. Zugriffe werden protokolliert, damit sich Verstöße nachvollziehen lassen, und Aufbewahrungsfristen für Chatverläufe werden festgelegt und dokumentiert. Wo es geht, werden Eingaben pseudonymisiert, bevor sie das Unternehmen verlassen. Der Aufwand ist überschaubar, aber alles muss schriftlich festgehalten sein.
Eine interne Nutzungsrichtlinie: Was drinstehen muss
Eine verbindliche KI-Nutzungsrichtlinie regelt mindestens die erlaubten Einsatzfelder, die verbotenen Datenkategorien, die Verantwortlichkeiten, die Meldepflichten bei Verstößen und den Nachweis absolvierter Schulungen. DIP Datenschutz stellt dafür Musterrichtlinien bereit und passt sie an die Situation in deinem Unternehmen an.
Mehr zu unseren Leistungen findest du auf der Seite KI und Datenschutz.
Wann eine Datenschutz-Folgenabschätzung für ChatGPT verpflichtend ist
Für bestimmte Anwendungsfälle musst du nach Art. 35 DSGVO eine Datenschutz-Folgenabschätzung durchführen, bevor du startest. Ob das für dich gilt, entscheidet das konkrete Einsatzszenario.
Wann das Risiko hoch genug ist
Entscheidend sind mehrere Kriterien: eine systematische oder umfangreiche Verarbeitung personenbezogener Daten, besondere Datenkategorien nach Art. 9 DSGVO wie Gesundheitsdaten oder Gewerkschaftszugehörigkeit, Profiling oder entscheidungsnahe Anwendungsfälle wie die Bewerberauswahl und die Bewertung von Mitarbeitenden sowie der Einsatz einer neuen Technologie mit intransparenter Verarbeitung. Nutzt du ChatGPT ausschließlich für allgemeine Textentwürfe ohne Personenbezug, brauchst du in der Regel keine DSFA. Gibst du dagegen Daten von Kundschaft oder Mitarbeitenden in größerem Umfang ein oder nutzt du KI-Ausgaben als Entscheidungsgrundlage, kommst du an der DSFA nicht vorbe.
Die wichtigsten Schritte einer DSFA für ChatGPT
Zuerst beschreibst du die Verarbeitung: Welche Daten gibt wer zu welchem Zweck ein? Danach prüfst du die Rechtsgrundlage und bewertest Notwendigkeit und Verhältnismäßigkeit. Der Kernschritt ist die Risikoanalyse für die betroffenen Personen: Welche Folgen entstehen bei Fehlfunktionen, ungewollter Offenlegung oder falschen KI-Ausgaben? Zum Schluss legst du Maßnahmen fest und dokumentierst sie. Bleibt nach allen Maßnahmen ein hohes Risiko, schreibt Art. 36 DSGVO vor, dass du die zuständige Aufsichtsbehörde konsultierst. Das ist ein realer Verfahrensschritt.
Wie DIP Datenschutz die DSGVO-konforme KI-Nutzung umsetzt
Externe Datenschutzbeauftragte entlasten Geschäftsführung und Führungskräfte operativ und organisatorisch. Sie beraten, prüfen und begleiten die Umsetzung. Die rechtliche Verantwortung für die DSGVO-Compliance bleibt beim Unternehmen als Verantwortlichem. Was wir leisten, schafft die Grundlage dafür, dass du diese Verantwortung tatsächlich wahrnehmen kannst.
Was wir bei der ChatGPT-Einführung übernehmen
Wir von DIP Datenschutz bringen eigene Führungserfahrung mit. In der Praxis heißt das: Du bekommst Lösungen, die im Betriebsalltag funktionieren. Wir prüfen dein geplantes Einsatzszenario und stimmen den AVV mit OpenAI oder anderen Anbietern ab. Den AVV prüfen wir innerhalb einer Woche. Wir erstellen oder überarbeiten deine Nutzungsrichtlinie, führen die DSFA durch oder begleiten sie und schulen dein Team. Das ist die Grundlage für einen rechtlich vertretbaren ChatGPT-Einsatz.
Entwickelst du selbst Software mit KI? Dann schau bei Datenschutz für IT-Unternehmen vorbei.
Digital oder vor Ort
Wir arbeiten überwiegend digital, mit Standorten in Ludwigsburg und Unterwössen, auf Wunsch auch vor Ort. Wenn du ChatGPT oder andere KI-Tools einführen willst, schildere uns einfach deinen Anwendungsfall.
Fazit: Es kommt auf deinen Einsatz an
ChatGPT ist nicht per se verboten und nicht per se DSGVO-konform. Ob dein Einsatz passt, hängt an vier Fragen: Welche Daten verarbeitest du? Welche Vertragsgrundlage besteht? Welche technischen und organisatorischen Maßnahmen hast du umgesetzt? Und brauchst du eine DSFA?
Ein geprüfter Auftragsverarbeitungsvertrag, klare Promptregeln, eine interne Nutzungsrichtlinie und bei Bedarf eine Datenschutz-Folgenabschätzung: Das sind die konkreten Schritte. Wie viel Aufwand dahintersteckt, hängt vom Einsatzszenario ab.